
Der Absturzpunkt bei Aviator entsteht nicht spontan, während das Flugzeug an Höhe gewinnt – er steht fest und ist gehasht, noch bevor die Einsätze der Runde geöffnet wurden. Im Folgenden geht es nicht um eine Marketingaussage, sondern um eine konkrete, nachvollziehbare Rechnung: Wir zerlegen die Aviator-Formel Schritt für Schritt an einem Beispielfall, damit Sie genau dieselbe Arithmetik selbst an jeder echten Runde aus Ihrer eigenen Spielhistorie wiederholen können.

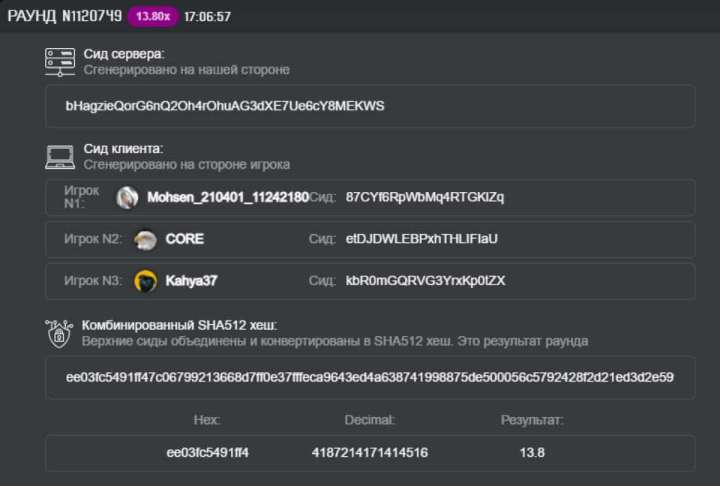
Aviator arbeitet nach dem Provably-Fair-Protokoll: Vor Öffnung der Einsätze veröffentlicht der Server einen SHA-256-Hash des Server-Seeds; nachdem das Flugzeug abgestürzt ist, werden der Server-Seed und die Client-Seeds der ersten drei Spieler der Runde verkettet und mit SHA-512 gehasht, die ersten 13 Hex-Zeichen des Digests werden als Zahl h gelesen, und der Multiplikator wird nach der Formel floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 berechnet — das lässt sich an jeder veröffentlichten Runde von Hand nachrechnen. Unten wird die Berechnung zweimal gezeigt. Der Lehrbeispiel-Satz an Seeds ergibt als erste 13 Hex-Zeichen ee02c761243b4, die Zahl h 4.187.131.238.040.500 und den Multiplikator 13,80×; die separat aufgezeichnete Runde Nr. 1120749 ergibt ee03fc5491ff4, h 4.187.214.171.414.516 und ebenfalls 13,80×. Die Arithmetik ist an jeder Runde aus Ihrer eigenen Spielhistorie dieselbe.
Der Sinn des gesamten Schemas liegt in der Reihenfolge der Schritte, nicht in den Hashes selbst. Würde der Server-Seed erst nach der Runde aufgedeckt, könnte der Server im Nachhinein einen „passenden“ Seed zu den bereits platzierten Einsätzen wählen. Die Veröffentlichung des SHA-256-Hash des Seeds vor Öffnung der Einsätze schließt dieses Schlupfloch mathematisch: Derselbe Seed ergibt immer denselben Hash, und einen anderen Seed mit demselben Hash zu finden, ist rechnerisch unmöglich. Das nennt sich Commit-Reveal-Schema — „Verpflichtung, dann Aufdeckung“: Der Server verpflichtet sich auf einen Wert, den er nicht unbemerkt ändern kann, und deckt ihn erst auf, nachdem das Ergebnis nicht mehr an die Einsätze der Spieler angepasst werden kann.
Genau das beweist die gesamte Konstruktion — dass der Absturzpunkt vor Ihrem Einsatz feststand und nicht ausgewählt wurde, nachdem der Server gesehen hat, wie viel Geld auf dem Spiel steht. Provably Fair sagt nichts darüber, ob das Spiel für Sie „günstig“ ist — davon handelt separat die RTP von 97 % und der eingebaute Hausvorteil von 3 %, den keine Fairness aufhebt. Es geht darum, dass die konkrete Runde nicht persönlich gegen Sie manipuliert wurde.
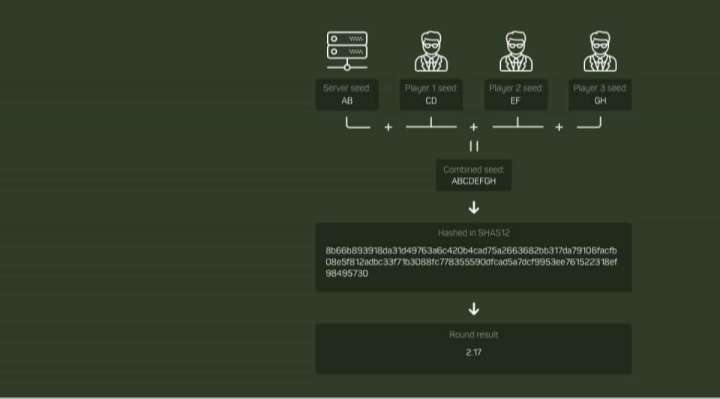
Noch vor Öffnung der Einsätze erzeugt der Server einen zufälligen Server-Seed und leitet ihn sofort durch SHA-256, wobei er den Spielern das Ergebnis veröffentlicht — den Hash, nicht den Seed selbst. Das ist die „Verpflichtung“: Der Ausgang steht bereits mathematisch fest, denn den Seed so auszutauschen, dass er den bereits veröffentlichten Hash ergibt, ist rechnerisch unmöglich.
Während das Einsatzfenster läuft, fließen die Client-Seeds der ersten drei Spieler, die in dieser Runde gesetzt haben, in die Berechnung ein. Das bringt Entropie von Spielerseite in die Formel, nicht nur vom Server — ein wichtiges Detail, das die meisten Erklärungen auslassen.
Wenn die Runde beendet ist und das Flugzeug abgestürzt ist, veröffentlicht der Server den echten Server-Seed im Klartext. Jetzt liegen alle vier Werte vor — Server-Seed und drei Client-Seeds —, und jeder kann selbst sowohl den Hash als auch den endgültigen Multiplikator prüfen.
Server-Seed und drei Client-Seeds werden zu einer Zeichenkette zusammengefügt und mit SHA-512 gehasht. Die ersten 13 Hex-Zeichen des Digests werden als Zahl h gelesen, und der Multiplikator, bei dem das Flugzeug abgestürzt ist, ergibt sich aus h nach der Formel floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100, wobei 0,97 genau die angegebene RTP von 97 % ist, direkt in die Formel eingebaut.
Der Server erzeugt den Server-Seed und veröffentlicht dessen SHA-256-Hash. Der Spieler sieht den Hash, nicht den Seed.
Die Client-Seeds der ersten drei Spieler der Runde werden festgehalten — Entropie kommt nicht nur vom Server.
Der echte Server-Seed wird im Klartext veröffentlicht. Ab diesem Moment liegen dem Spieler alle vier Werte vor.
SHA-512 der verketteten Seeds → die ersten 13 Hex-Zeichen als Zahl h → Multiplikator nach Formel. Selbstständig, ohne Mitwirkung des Anbieters.
Auf Vertrauen müssen Sie sich nicht verlassen — genau darin liegt der Sinn des Wortes „nachweisbar“ in „nachweisbar fair“: Die Formel ist offen und mit jedem SHA-256/SHA-512-Rechner überprüfbar:

Der Multiplikator 0,97 in der Formel ist kein Nebendetail, sondern die direkte Abbildung des Hausvorteils: Je näher h an der oberen Grenze der Bandbreite liegt, desto höher der Multiplikator, aber die Ergebnisverteilung ist konstruktionsbedingt so aufgebaut, dass niedrige Multiplikatoren deutlich häufiger fallen als hohe — daraus ergibt sich die Konvergenz zu 97 % Auszahlung auf lange Sicht. Eine faire Runde und der Hausvorteil von 3 % widersprechen sich nicht — so ist es gedacht: Die Formel ist öffentlich und überprüfbar, aber der mathematische Vorteil des Casinos ist darin nicht versteckt, sondern direkt hineingeschrieben.
0.97Das ist die einzige Stelle, an der in der Formel die Ökonomie des Spiels erscheint. Alles andere darin ist Kryptografie: Hashes, Verkettung der Seeds, Umrechnung von Hex in eine Zahl. Die Fairness der Runde und der Hausvorteil leben in derselben Zeile Code und heben sich nicht gegenseitig auf.
Formel des Absturzpunkts von Aviator, Analyse der Redaktion · 11.08.2026
Links: das Panel der Runde Nr. 1120749 — diese Runde haben wir separat aufgezeichnet, und der lesbare Teil des kombinierten Digests beginnt mit ee03fc5491ff4, also h = 4.187.214.171.414.516, und die Formel ergibt 13,80×. Die Seed-Zeichenketten im Screenshot sind nicht vollständig lesbar, deshalb haben wir sie nicht willkürlich eingesetzt.
Die Tabelle unten zeigt einen Lehrbeispiel-Satz aus vier Seeds, den Sie selbst kopieren und durchrechnen können: Er ergibt einen anderen Digest, ee02c761243b4, und denselben Multiplikator 13,80×. „Vertikale Kopfzeile“ links, Wert rechts — so lässt es sich bequem zeilenweise mit dem eigenen Bildschirm vergleichen.
| RechenschrittParameter | Lehrbeispiel-SeedsWert |
|---|---|
| Server-Seed | DtpP8vUjdiMfn4dVbJt8bZhsdKT1qAz7iZCwXvZ0Wird erst nach dem Absturz aufgedeckt |
| Drei Client-Seeds der Runde | txcgzPAhctu2f4GzBUID · ZPISstqQiNNshsfrm12F · HLfMXKrqj4TOGYla5wcLDie ersten drei Spieler, die in der Runde gesetzt haben |
| SHA-512, die ersten 13 Hex-Zeichen | ee02c761243b4 |
| Dieselbe Zahl h dezimal | 4.187.131.238.040.500 |
| Berechnung | floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 |
| Ergebnis der Formel | 13,80× |
Diese vier Zeilen lassen sich in jeden Online-SHA-512-Rechner kopieren und ergeben genau ee02c761243b4 — darauf beruht das Wort „nachweisbar“. Der Ablauf ist derselbe wie bei der oben aufgezeichneten Runde Nr. 1120749 und bei jeder Runde aus Ihrer eigenen Historie: Nehmen Sie Ihre eigenen Seeds nach der Aufdeckung, führen Sie sie durch dieselbe Schrittfolge und gleichen Sie das Ergebnis mit dem ab, was das Spiel gezeigt hat.
Bevor Sie setzen, kopieren Sie den Hash des Server-Seeds, den das Spiel vorab zeigt — das ist Ihr Ausgangspunkt für den Abgleich nach der Runde.
Nach dem Absturz veröffentlicht das Spiel den echten Server-Seed und die drei Client-Seeds der Runde — meist im Verlaufs- oder „Provably Fair“-Panel neben der abgeschlossenen Runde.
Führen Sie den aufgedeckten Server-Seed durch einen beliebigen unabhängigen SHA-256-Rechner — davon gibt es viele kostenlose online; wichtig ist, echte Live-Seeds nicht ohne Not auf ungeprüften Websites einzugeben.
Der frisch berechnete SHA-256 muss zeichengenau mit dem vor der Runde veröffentlichten Hash übereinstimmen. Stimmt er nicht überein, wurde der Seed nachträglich ausgetauscht — ein klares Warnsignal für die Plattform.
Verketten Sie Server-Seed und drei Client-Seeds, führen Sie sie durch einen SHA-512-Rechner, nehmen Sie die ersten 13 Hex-Zeichen als Zahl h und setzen Sie sie in die Formel oben ein. Das Ergebnis muss mit dem Multiplikator übereinstimmen, bei dem das Flugzeug in Ihrer Runde tatsächlich abgestürzt ist — dieselbe Rechenmechanik wie im oben durchgerechneten Beispiel.
Der Unterschied liegt im Zeitpunkt. Eine vergangene Runde lässt sich prüfen, weil nach der Aufdeckung alle vier Seeds vorliegen. Eine künftige Runde lässt sich nicht vorhersagen, weil vor ihrem Beginn nur der Hash des Server-Seeds vorliegt — SHA-256 und SHA-512 sind nicht umkehrbar, einen kurzen Weg vom Hash zurück zum Seed gibt es nicht —, und ein Teil der Eingabedaten (die Client-Seeds anderer Spieler) ist vorab überhaupt niemandem bekannt. Provably Fair liefert einen nachträglichen Beweis, kein Vorauswissen. Warum kein „Predictor“ oder Telegram-Bot diese Mathematik trotzdem umgehen kann — ausführlich erklärt auf der Seite Predictoren im Faktencheck.
Nein, das stimmt nicht und ist eine häufige Verwechslung mit anderen Crash-Games. Ein Teil der Plattformen auf anderen Engines baut Provably Fair tatsächlich auf HMAC-SHA-512 mit dem Seed als Schlüssel und einem Zähler-Nonce als Nachricht auf. Bei Aviator ist die Konstruktion anders: gewöhnliches (nicht keyed) SHA-512 aus dem verketteten Server- und den drei Client-Seeds, ohne Nonce in der Multiplikator-Formel. Beschreibt ein Artikel Aviator über HMAC und Nonce, hat er es entweder mit einem anderen Spiel verwechselt oder irrt sich schlicht.
Die Formel ist öffentlich und für alle Runden gleich — die 0,97 stehen offen darin, das ist die angegebene RTP, keine versteckte Manipulation. „Manipulation zugunsten des Casinos“ meint eine intransparente Blackbox, die sich je nach Spieler ändert; hier ist es genau umgekehrt: Jeder kann die aufgedeckten Seeds nehmen und dasselbe Ergebnis erhalten, das das Spiel gezeigt hat, unabhängig davon, wer wie viel gesetzt hat.
Fügen Sie die Seeds aus dem Verifizierungspanel Ihres Casinos ein — wir berechnen den Multiplikator neu und zeigen jeden Schritt.
Ein kryptografisches Commit-Reveal-Schema: Der Server veröffentlicht den SHA-256-Hash des Server-Seeds vor Öffnung der Einsätze und deckt nach dem Absturz den Seed selbst auf. Jeder kann den Multiplikator der Runde nach der offenen Formel aus dem aufgedeckten Seed nachrechnen und mit dem abgleichen, was das Spiel gezeigt hat — die Schritte sind oben an einem Beispielfall erklärt.
Nehmen Sie den aufgedeckten Server-Seed und die drei Client-Seeds der Runde, verketten Sie sie zu einer Zeichenkette, berechnen Sie SHA-512 mit einem beliebigen unabhängigen Rechner, nehmen Sie die ersten 13 Hex-Zeichen als Zahl h und setzen Sie sie in floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 ein. Das Ergebnis muss mit dem Multiplikator übereinstimmen, den das Spiel angezeigt hat.
Der Server-Seed ist ein Zufallswert, den der Server erzeugt und vor der Runde per SHA-256-Hash committet, wobei er den Seed selbst erst nach dem Absturz aufdeckt. Client-Seeds sind Werte, die an die ersten drei Spieler gebunden sind, die in dieser Runde gesetzt haben: Sie bringen Entropie von Spielerseite in die Formel, nicht nur vom Server.
Um auszuschließen, dass im Nachhinein ein „passender“ Seed gewählt wird, nachdem die Einsätze der Spieler schon bekannt sind. Die vorherige Veröffentlichung des Hash „versiegelt“ den Seed kryptografisch: Ein später aufgedeckter Wert stimmt entweder mit dem bereits veröffentlichten Hash überein oder nicht — eine Manipulation wäre sofort sichtbar.
Eine bereits geprüfte konkrete Runde zu fälschen, ist unmöglich, ohne dass es bei der Neuberechnung auffällt: Der aufgedeckte Seed ergibt entweder den vorab veröffentlichten Hash oder nicht. Die Rundenhistorie, die Sie in der Oberfläche sehen, ist das Ergebnis bereits abgeschlossener, festgeschriebener Runden, kein nachträglich neu zeichenbares Bild ohne Hash-Abweichung.
Nein. Die Formel von Aviator basiert auf gewöhnlichem SHA-256 (für den Seed-Commit) und SHA-512 (für die Umrechnung der verketteten Seeds in den Multiplikator), ohne HMAC und ohne Nonce in der Berechnung. Die Konstruktion mit HMAC-SHA-512 und Nonce kommt bei manchen anderen Crash-Games auf anderen Engines vor — eine häufige Verwechslung, aber nicht die Funktionsweise von Aviator selbst.
Provably Fair prüft eine Runde, nachdem sie beendet und der Seed aufgedeckt ist — das ist ein nachträglicher Beweis. Ein Predictor verspricht, das Ergebnis vor der Runde zu kennen, wenn nur ein nicht umkehrbarer Hash vorliegt und fremde Client-Seeds unbekannt sind — mathematisch unmöglich. Eine ausführliche Analyse — auf der Seite Predictoren im Faktencheck.
Nein: Ob eine Website erreichbar ist und ob sich eine Runde nachrechnen lässt, sagt nichts über die deutsche Erlaubnis eines Anbieters — mehr dazu auf der Startseite.
Die Formel zu lesen ist eine Sache, sie am steigenden Multiplikator zu sehen eine ganz andere. Der Demo-Simulator nutzt genau diese Mechanik: SHA-256-Commit vor der Runde, Aufdeckung des Seeds nach dem Absturz, Multiplikator aus den ersten 13 Hex-Zeichen von SHA-512. Ohne Geld und Registrierung.
Ein wichtiger Vorbehalt: Der Simulator bildet die Formel nach, ist aber im Sinne eines Anbieters kein Provably Fair — die Seeds erzeugt Ihr Browser, eine unabhängige dritte Partei gibt es nicht. Das ist eine Lehrdemonstration, kein Ersatz für die Prüfung einer echten Runde.
Dieselbe Mechanik live, ohne Geld und Registrierung.
Warum sich der Absturzpunkt nicht einmal theoretisch vorhersagen lässt.
Ehrliche Einsatzmathematik auf derselben Provably-Fair-Mechanik.
Mobiler Zugriff auf Aviator und worauf Sie vor der Installation achten sollten.
Warum Aviator keine Walzen hat, obwohl es oft als Slot bezeichnet wird.
JetX, Lucky Jet, Space XY — wer hat welche Mathematik.

Eine nachrechenbare Runde ist nur die halbe Frage. Die andere Hälfte ist, ob das Geld nach einem Gewinn auch bei Ihnen ankommt: Das prüfen wir separat, anhand von Auszahlungsfristen und echten Beschwerden.
Bewertungen ansehen