
Il punto di crash in Aviator non viene inventato al volo mentre l'aeroplanino prende quota: è fissato e sottoposto ad hash prima ancora che si aprano le puntate per il round. Qui sotto non c'è una dichiarazione di marketing, ma un calcolo concreto riproducibile: analizziamo la formula di Aviator passo dopo passo su un esempio ipotetico di round, in modo che possiate ripetere esattamente la stessa aritmetica da soli su qualsiasi round reale della vostra cronologia di gioco.

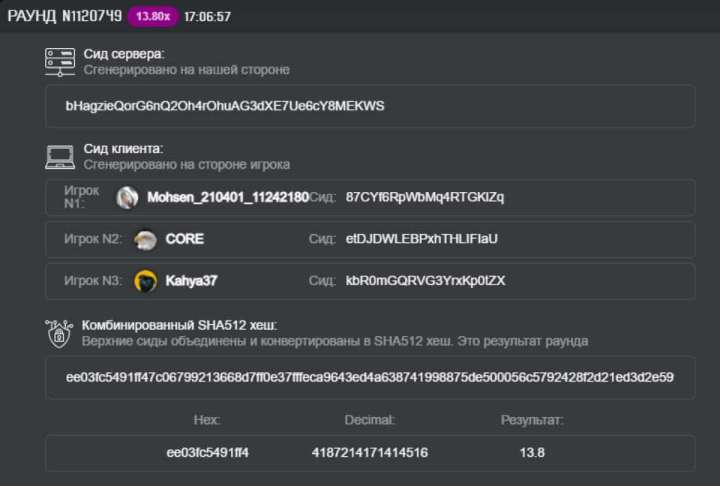
Aviator funziona secondo il protocollo provably fair: prima dell'apertura delle puntate il server pubblica l'hash SHA-256 del server seed; dopo che l'aeroplanino è volato via, il server seed e i client seed dei primi tre giocatori del round vengono uniti e sottoposti a hash con SHA-512, i primi 13 caratteri hex del digest vengono letti come numero h, e il moltiplicatore viene calcolato con la formula floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 — questo può essere ricalcolato manualmente su qualsiasi round pubblicato. Qui sotto il calcolo è mostrato due volte. Il set didattico di seed dà i primi 13 hex ee02c761243b4, il numero h 4 187 131 238 040 500 e il moltiplicatore 13.80×; il round №1120749 catturato separatamente dà ee03fc5491ff4, h 4 187 214 171 414 516 e lo stesso 13.80×. L'aritmetica è la stessa su qualsiasi round della vostra cronologia di gioco.
Il senso di tutto lo schema è nell'ordine delle operazioni, non negli hash stessi. Se il server seed venisse rivelato solo dopo il round, nulla impedirebbe al server di scegliere a posteriori un seed «conveniente» in base alle puntate già effettuate. La pubblicazione dell'hash SHA-256 del seed prima dell'apertura delle puntate chiude questa falla matematicamente: lo stesso seed produce sempre lo stesso hash, e trovare un altro seed con lo stesso hash è computazionalmente irrealistico. Questo si chiama schema commit-reveal — «impegno, poi rivelazione»: il server si impegna su un valore che non può cambiare inosservato, e lo rivela solo dopo che il risultato non può più essere adattato alle puntate dei giocatori.
È esattamente ciò che dimostra l'intera costruzione — che il punto di crash era stato fissato prima della vostra puntata, e non scelto dopo che il server ha visto quanto denaro era in gioco. Il provably fair non riguarda se il gioco vi sia «favorevole» — di questo parla separatamente l'RTP del 97% e il margine incorporato del 3% del banco, che nessuna onestà può annullare. Riguarda il fatto che un round specifico non sia stato manipolato appositamente contro di voi.
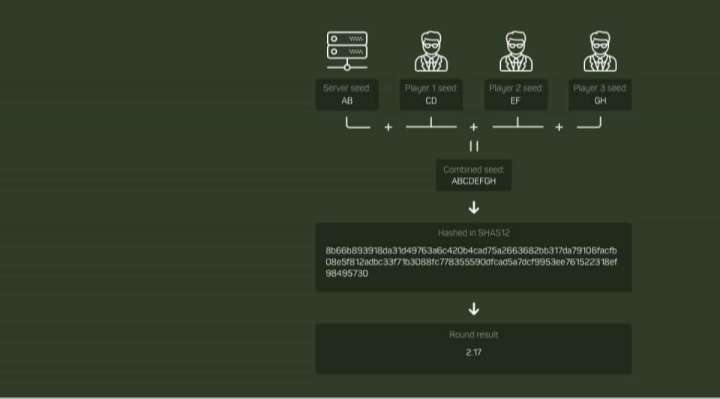
Prima ancora che le puntate vengano aperte, il server genera un server seed casuale e lo passa immediatamente attraverso SHA-256, pubblicando ai giocatori il risultato — l'hash, non il seed stesso. Questo è l'«impegno»: l'esito è già matematicamente fissato, perché sostituire il seed in modo che produca l'hash già pubblicato è computazionalmente impossibile.
Mentre la finestra di puntata è aperta, al calcolo vengono aggiunti i client seed dei primi tre giocatori che hanno puntato in questo round. Questo aggiunge alla formula entropia proveniente dai giocatori, non solo dal server — un dettaglio importante che la maggior parte delle spiegazioni trascura.
Quando il round è terminato e l'aeroplanino è volato via, il server pubblica il vero server seed in chiaro. Ora chiunque ha tutti e quattro i valori — il server seed e i tre client seed — e può verificare autonomamente sia l'hash sia il moltiplicatore finale.
Il server seed e i tre client seed vengono uniti in una stringa e hashata con l'algoritmo SHA-512. I primi 13 caratteri hex del digest vengono letti come numero h, e il moltiplicatore al quale l'aeroplanino si schianta si ottiene da h con la formula floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100, dove 0.97 è l'RTP dichiarato del 97%, incorporato direttamente nella formula.
Il server genera il server seed e ne pubblica l'hash SHA-256. Il giocatore vede l'hash, ma non il seed.
Vengono registrati i client seed dei primi tre giocatori del round — l'entropia proviene non solo dal server.
Il vero server seed viene pubblicato in chiaro. Da questo momento il giocatore ha in mano tutti e quattro i valori.
SHA-512 dei seed uniti → primi 13 hex come numero h → moltiplicatore secondo la formula. Si esegue autonomamente, senza l'intervento dell'operatore.
Non è necessario credere sulla parola — l'essenza della parola «provabile» in un gioco «provably fair» è proprio che la formula è aperta e verificabile con qualsiasi calcolatore SHA-256/SHA-512:

Il moltiplicatore 0.97 nella formula non è un dettaglio secondario, ma un riflesso diretto del margine del banco: più h si avvicina al limite superiore dell'intervallo, più alto è il moltiplicatore, ma la distribuzione dei risultati è progettata in modo che i moltiplicatori bassi escano nettamente più spesso di quelli alti — da qui la convergenza al 97% di ritorno sul lungo periodo. Un round onesto e il margine del 3% del banco non si contraddicono — è proprio così che è stato progettato: la formula è pubblica e verificabile, ma il vantaggio matematico del casinò non è nascosto, è scritto esplicitamente.
0.97È l'unico punto in cui nella formula compare l'economia del gioco. Tutto il resto è crittografia: hash, unione dei seed, conversione da hex a numero. L'onestà del round e il margine del banco convivono nella stessa riga di codice e non si annullano a vicenda.
Formula del punto di crash di Aviator, analisi della redazione · 11.08.2026
A sinistra c'è il pannello del round №1120749: questo round l'abbiamo catturato separatamente, e la parte leggibile del digest combinato inizia con ee03fc5491ff4, cioè h = 4 187 214 171 414 516, e la formula dà 13.80×. Le stringhe dei seed nell'immagine non si leggono per intero, quindi non le abbiamo sostituite a caso.
La tabella qui sotto è un set didattico di quattro seed, che potete copiare ed eseguire da soli: produce un digest diverso, ee02c761243b4, e lo stesso moltiplicatore 13.80×. «Intestazione verticale» a sinistra, valore a destra — così è più comodo confrontare riga per riga con il proprio schermo.
| Passo del calcoloParametro | Set didattico di seedValore |
|---|---|
| Server seed | DtpP8vUjdiMfn4dVbJt8bZhsdKT1qAz7iZCwXvZ0Rivelato solo dopo il crash |
| Tre client seed del round | txcgzPAhctu2f4GzBUID · ZPISstqQiNNshsfrm12F · HLfMXKrqj4TOGYla5wcLI primi tre giocatori che hanno puntato nel round |
| SHA-512, primi 13 hex | ee02c761243b4 |
| Lo stesso numero h in decimale | 4 187 131 238 040 500 |
| Calcolo | floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 |
| Risultato della formula | 13.80× |
Queste quattro righe possono essere copiate in qualsiasi calcolatore SHA-512 online e ottenere esattamente ee02c761243b4 — su questo si basa la parola «provabile». La procedura è la stessa del round №1120749 catturato sopra e di qualsiasi round della vostra storia: prendete i vostri seed dopo il reveal, eseguiteli attraverso la stessa sequenza di passaggi e confrontate il risultato con quello mostrato dal gioco.
Prima di puntare, copiate l'hash del server seed che il gioco mostra in anticipo — è il vostro punto di riferimento per il confronto dopo il round.
Dopo il crash, il gioco pubblica il vero server seed e i tre client seed del round — di solito nel pannello della cronologia o «Provably Fair» accanto al round terminato.
Eseguite il server seed rivelato attraverso qualsiasi calcolatore SHA-256 indipendente — ce ne sono molti gratuiti online, è importante non inserire i seed reali su siti non verificati senza necessità.
L'SHA-256 appena calcolato deve coincidere carattere per carattere con l'hash pubblicato prima del round. Se non coincide, il seed è stato sostituito a posteriori: è un campanello d'allarme per la piattaforma.
Unite il server seed e i tre client seed, eseguiteli attraverso un calcolatore SHA-512, prendete i primi 13 caratteri hex come numero h e inseriteli nella formula sopra. Il risultato deve coincidere con il moltiplicatore al quale l'aeroplanino si è effettivamente schiantato nel vostro round — la meccanica di calcolo è la stessa dell'esempio analizzato sopra.
La differenza sta nel momento temporale. È possibile verificare un round passato perché dopo il reveal avete in mano tutti e quattro i seed. Non è possibile prevedere un round futuro perché prima del suo inizio avete solo l'hash del server seed — SHA-256 e SHA-512 sono irreversibili, non esiste un percorso breve dall'hash al seed — e parte dei dati di input (i client seed degli altri giocatori) è del tutto sconosciuta in anticipo a chiunque. Il provably fair fornisce una prova a posteriori, non una preconoscenza. Perché nessun «predictor» o bot Telegram può comunque aggirare questa matematica è spiegato in dettaglio nella pagina sullo smascheramento dei predictor.
No, è errato ed è una confusione frequente con altri crash game. Alcune piattaforme con altri motori costruiscono davvero il provably fair su HMAC-SHA-512 con il seed come chiave e un contatore nonce come messaggio. In Aviator la costruzione è diversa: un normale SHA-512 (non con chiave) dei seed combinati del server e dei tre client, senza nonce nella formula del moltiplicatore. Se un articolo descrive Aviator tramite HMAC e nonce, o l'ha confuso con un altro gioco o semplicemente sbaglia.
La formula è pubblica e identica per tutti i round — lo 0.97 è scritto apertamente, è l'RTP dichiarato, non un ritocco nascosto. Un «trucco a favore del casinò» riguarderebbe una scatola nera opaca che cambia a seconda del giocatore; qui è esattamente il contrario: chiunque può prendere i seed rivelati e ottenere lo stesso risultato mostrato dal gioco, indipendentemente da chi e quanto ha puntato.
Inserite i seed dal pannello di verifica del vostro casinò — ricalcoleremo il moltiplicatore e mostreremo ogni passaggio.
Uno schema crittografico commit-reveal: il server pubblica un hash SHA-256 del seed del server prima dell'apertura delle puntate e, dopo il crash, rivela il seed stesso. Chiunque può ricalcolare il moltiplicatore del round con la formula pubblica a partire dal seed rivelato e confrontarlo con quello mostrato dal gioco — i passaggi sono spiegati nell'esempio qui sopra.
Prendete il seed del server rivelato e i tre seed dei client del round, concatenateli in un'unica stringa, calcolate SHA-512 con un qualsiasi calcolatore indipendente, leggete i primi 13 caratteri esadecimali come numero h e sostituitelo nella formula floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100. Il risultato deve coincidere con il moltiplicatore mostrato dal gioco.
Il seed del server è un valore casuale generato dal server e vincolato da un hash SHA-256 prima del round, mentre il seed vero viene rivelato solo dopo il crash. I seed dei client sono valori legati ai primi tre giocatori che hanno puntato in quel round: aggiungono entropia dal lato dei giocatori, non solo dal server.
Per escludere la possibilità di scegliere un seed "comodo" a posteriori, dopo aver visto le puntate dei giocatori. Pubblicare l'hash in anticipo "sigilla" crittograficamente il seed: il valore rivelato in seguito o coincide con l'hash già pubblicato, oppure no — la sostituzione è immediatamente visibile.
Falsificare un round specifico già verificato è impossibile senza che emerga nel ricalcolo: il seed rivelato o produce l'hash pubblicato in anticipo, oppure no. La cronologia dei round che vedete nell'interfaccia è il risultato di round già conclusi e fissati, non qualcosa che si possa ridisegnare a posteriori senza discrepanze negli hash.
No. La formula di Aviator è costruita su SHA-256 semplice (per il commit del seed) e SHA-512 (per convertire i seed combinati in moltiplicatore), senza HMAC e senza nonce nel calcolo. La costruzione con HMAC-SHA-512 e nonce si trova in alcuni altri crash game su altri motori: è una confusione comune, ma non è il funzionamento di Aviator.
Il provably fair verifica il round dopo che si è concluso e il seed è stato rivelato: è una prova a posteriori. Il predittore promette di conoscere il risultato prima del round, quando è disponibile solo un hash irreversibile e non si conoscono i seed dei client degli altri: matematicamente impossibile. Analisi dettagliata sulla pagina smascheriamo i predittori.
Leggere la formula è una cosa, vederla sul moltiplicatore che cresce è un'altra. Il simulatore demo usa esattamente questa meccanica: commit SHA-256 prima del round, rivelazione del seed dopo il crash, moltiplicatore dai primi 13 hex di SHA-512. Senza soldi e senza registrazione.
Avviso importante: il simulatore riproduce la formula, ma non è provably fair in senso operativo — i seed sono generati dal vostro browser, non c'è una terza parte indipendente. È una dimostrazione didattica, non sostituisce la verifica di un round reale.
La stessa meccanica dal vivo, senza soldi e senza registrazione.
Perché non si può prevedere in anticipo il punto del crash nemmeno in teoria.
Matematica onesta delle puntate sulla stessa meccanica provably fair.
Accesso mobile ad Aviator e cosa controllare prima dell'installazione.
Perché Aviator non ha rulli, anche se spesso viene chiamato slot.
JetX, Lucky Jet, Space XY: che matematica ha ciascuno.

Un round verificabile è solo metà della questione. L'altra metà è se i soldi vi arrivano davvero dopo una vincita: questo lo verifichiamo separatamente, sui tempi di prelievo e sui reclami reali.
Vedi le recensioni