
Kraschpunkten i Aviator hittas inte på i farten medan planet stiger – den är fastställd och hashad redan innan insatserna för rundan öppnades. Nedan är inte ett marknadsföringspåstående utan en konkret reproducerbar beräkning: vi går igenom Aviators formel steg för steg med ett exempel på en runda, så att du själv kan upprepa exakt samma aritmetik på vilken riktig runda som helst från din spelhistorik.

Aviator använder protokollet provably fair: innan insatserna öppnas publicerar servern SHA-256-hashen av servers seed; efter att planet flugit iväg kombineras servers seed och klientfröna från rundans tre första spelare och hashas med SHA-512, de första 13 hex-tecknen i digestet läses som talet h, och multiplikatorn beräknas med formeln floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 – detta kan räknas om manuellt för vilken publicerad runda som helst. Nedan visas beräkningen två gånger. Övningsuppsättningen av frön ger de första 13 hex-tecknen ee02c761243b4, talet h 4 187 131 238 040 500 och multiplikatorn 13.80×; den separat inspelade rundan nr 1120749 ger ee03fc5491ff4, h 4 187 214 171 414 516 och samma 13.80×. Aritmetiken är densamma för vilken runda som helst i din spelhistorik.
Hela poängen med upplägget ligger i ordningsföljden, inte i själva hasharna. Om servers seed bara avslöjades efter rundan skulle inget hindra servern från att i efterhand välja en "bekväm" seed anpassad till redan gjorda insatser. Publiceringen av SHA-256-hashen av seedet före insatserna öppnas stänger det kryphålet matematiskt: samma seed ger alltid samma hash, och att hitta ett annat seed med samma hash är beräkningsmässigt omöjligt. Detta kallas commit-reveal – "åtagande, sedan avslöjande": servern förbinder sig till ett värde som den inte kan ändra i smyg, och avslöjar det först efter att resultatet inte längre kan anpassas till spelarnas insatser.
Det är precis detta hela konstruktionen bevisar – att krashpunkten fastställdes före din insats, inte valdes efter att servern såg hur mycket pengar som stod på spel. Provably fair handlar inte om huruvida spelet är "lönsamt" för dig – det talar RTP 97% och husets inbyggda fördel på 3% separat om, och ingen rättvisa kan upphäva den. Det handlar om att den specifika rundan inte riggats just för dig.
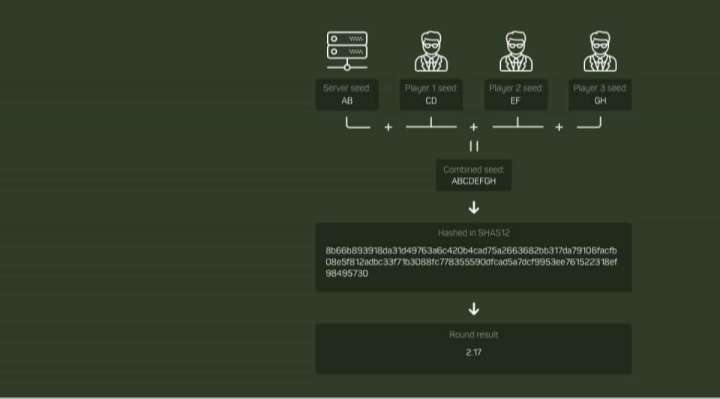
Redan innan insatserna öppnas genererar servern ett slumpmässigt servers seed och kör det omedelbart genom SHA-256, och publicerar resultatet – hashen, inte själva seedet. Detta är "åtagandet": utfallet är redan matematiskt fastställt, eftersom det är beräkningsmässigt omöjligt att byta ut seedet så att det ger samma redan publicerade hash.
Medan insatsfönstret pågår kopplas klientfrön från de tre första spelarna som satsade i rundan in i beräkningen. Detta tillför entropi från spelarnas sida, inte bara från servern – en viktig detalj som de flesta förklaringar hoppar över.
När rundan är avslutad och planet har flugit iväg publicerar servern det riktiga servers seedet i klartext. Nu har vem som helst alla fyra värden – servers seed och tre klientfrön – och kan själv kontrollera både hashen och den slutliga multiplikatorn.
Servers seed och de tre klientfröna sätts samman till en sträng och hashas med SHA-512. De första 13 hex-tecknen i digestet läses som talet h, och multiplikatorn där planet kraschade fås från h med formeln floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100, där 0.97 är den angivna RTP:n på 97%, inbyggd direkt i formeln.
Servern genererar servers seed och publicerar dess SHA-256-hash. Spelaren ser hashen men inte seedet.
Klientfröna från rundans tre första spelare sparas – entropi kommer inte bara från servern.
Det riktiga servers seedet publiceras i klartext. Från och med nu har spelaren alla fyra värden.
SHA-512 av kombinerade frön → de första 13 hex som talet h → multiplikatorn enligt formeln. Görs självständigt, utan operatörens medverkan.
Du behöver inte ta något på orden – själva poängen med ordet "bevisbart" i "bevisbart rättvist" spel är att formeln är öppen och kan verifieras med vilken SHA-256/SHA-512-kalkylator som helst:

Multiplikatorn 0,97 i formeln är inte en sidodetalj utan en direkt återspegling av husets fördel: ju närmare h är den övre gränsen av intervallet, desto högre multiplikator, men fördelningen av resultat är konstruerad så att låga multiplikatorer förekommer betydligt oftare än höga – därav konvergensen mot 97% återbetalning på lång sikt. En rättvis runda och husets fördel på 3% motsäger inte varandra – det är avsiktligt: formeln är offentlig och verifierbar, men casinots matematiska övertag är inte dolt i den, utan direkt utskrivet.
0.97Detta är den enda plats där spelets ekonomi dyker upp i formeln. Allt annat i den är kryptografi: hashfunktioner, kombination av frön, omvandling av hex till tal. Rättvisan i en runda och husets fördel finns i samma kodrad och upphäver inte varandra.
Formeln för Aviators krashpunkt, redaktionell analys · 11.08.2026
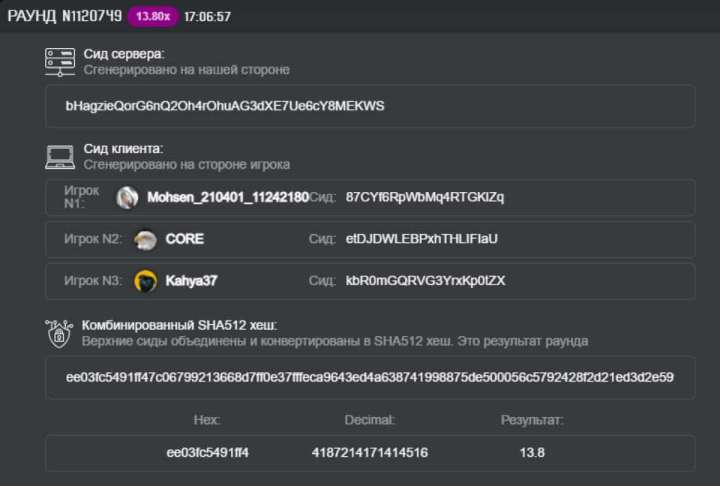
Till vänster – panelen för runda nr 1120749: vi spelade in denna runda separat, och den läsbara delen av det kombinerade digestet börjar med ee03fc5491ff4, det vill säga h = 4 187 214 171 414 516, och formeln ger 13.80×. Frösträngarna på bilden är inte helt läsbara, så vi gissade inte på dem.
Tabellen nedan är en övningsuppsättning med fyra frön som du kan kopiera och köra själv: den ger ett annat digest, ee02c761243b4, och samma multiplikator 13.80×. "Vertikal rubrik" till vänster, värde till höger – så är det lättare att jämföra rad för rad med din egen skärm.
| BeräkningsstegParameter | Övningsuppsättning av frönVärde |
|---|---|
| Servers seed | DtpP8vUjdiMfn4dVbJt8bZhsdKT1qAz7iZCwXvZ0Avslöjas först efter kraschen |
| Rundans tre klientfrön | txcgzPAhctu2f4GzBUID · ZPISstqQiNNshsfrm12F · HLfMXKrqj4TOGYla5wcLDe tre första spelarna som satsade i rundan |
| SHA-512, de första 13 hex | ee02c761243b4 |
| Samma tal h i decimalform | 4 187 131 238 040 500 |
| Beräkning | floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100 |
| Formelns resultat | 13.80× |
De fyra frösträngarna i tabellens två första rader kan kopieras till en SHA-512-kalkylator och ge digestet ee02c761243b4 – det är på denna kontroll ordet "bevisbart" vilar. Arbetsgången är densamma som för den inspelade rundan nr 1120749 ovan och för vilken runda som helst i din historik: ta dina frön efter avslöjandet, kör dem genom samma sekvens av steg och jämför resultatet med vad spelet visade.
Innan du satsar, kopiera hashen för servers seed som spelet visar i förväg – det är din referenspunkt för jämförelse efter rundan.
Efter kraschen publicerar spelet det riktiga servers seedet och rundans tre klientfrön – vanligtvis i historikpanelen eller "Provably Fair" bredvid den avslutade rundan.
Kör det avslöjade servers seedet genom valfri oberoende SHA-256-kalkylator – det finns många gratis online, men viktigt är att inte ange riktiga skarpa frön på overifierade webbplatser i onödan.
Den nyberäknade SHA-256-hashen måste stämma tecken för tecken med hashen som publicerades före rundan. Om den inte gör det har seedet bytts ut i efterhand – det är en röd flagga för sajten.
Kombinera servers seed och de tre klientfröna, kör genom SHA-512-kalkylatorn, ta de första 13 hex-tecknen som talet h och sätt in i formeln ovan. Resultatet måste stämma med multiplikatorn där planet faktiskt kraschade i din runda – beräkningsmekaniken är densamma som i exemplet ovan.
Skillnaden ligger i tidpunkten. Du kan verifiera en avslutad runda eftersom du efter avslöjandet har alla fyra frön. Du kan inte förutsäga en framtida runda eftersom du innan den börjar bara har hashen av servers seed – SHA-256 och SHA-512 är irreversibla, det finns ingen genväg från hash tillbaka till seed – och en del av indata (andra spelares klientfrön) är okända för alla i förväg. Provably fair ger ett efterhandsbevis, inte förkunskap. Varför ingen "prediktor" eller Telegram-bot ändå kan kringgå denna matematik – det förklaras i detalj på sidan avslöjandet av prediktorer.
Nej, det är fel och en vanlig förväxling med andra crashspel. Vissa plattformar med andra motorer bygger faktiskt provably fair på HMAC-SHA-512 med seedet som nyckel och en nonce-räknare som meddelande. Aviators konstruktion är annorlunda: vanlig (icke-nycklad) SHA-512 av det kombinerade servers seedet och de tre klientfröna, utan nonce i multiplikatorformeln. Om en artikel beskriver Aviator genom HMAC och nonce har den antingen blandat ihop det med ett annat spel eller bara fel.
Formeln är offentlig och densamma för alla rundor – 0,97 står öppet i den, det är den angivna RTP:n, inte en dold justering. "Riggad för casinot" handlar om en ogenomskinlig svart låda som ändras beroende på spelare; här är det precis tvärtom: vem som helst kan ta de avslöjade fröna och få samma resultat som spelet visade, oavsett vem och hur mycket som satsades.
Klistra in fröna från verifieringspanelen i ditt casino – vi räknar om multiplikatorn och visar varje steg.
Ett kryptografiskt commit-reveal-schema: servern publicerar en SHA-256-hash av serverfröet innan insatserna öppnas, och efter kraschen avslöjas själva fröet. Vem som helst kan räkna om rundans multiplikator med den öppna formeln från det avslöjade fröet och jämföra med det spelet visade – steg-för-steg-genomgången med exempel finns ovan.
Ta det avslöjade serverfröet och rundans tre klientfrön, slå ihop dem till en sträng, beräkna SHA-512 med valfri oberoende kalkylator, ta de första 13 hex-tecknen som talet h och sätt in i floor(2⁵² ÷ (2⁵² − h) × 0.97 × 100) ÷ 100. Resultatet måste stämma med multiplikatorn som spelet visade.
Serverfröet är ett slumpvärde som servern genererar och förbinder sig till med en SHA-256-hash före rundan, och avslöjar först efter kraschen. Klientfröna är värden kopplade till de tre första spelarna som satsade i rundan: de tillför entropi från spelarsidan, inte bara från servern.
För att omöjliggöra att i efterhand välja ett "bekvämt" frö när spelarnas insatser redan är synliga. Att publicera hashen i förväg "förseglar" fröet kryptografiskt: det senare avslöjade värdet antingen matchar den redan publicerade hashen eller inte – en förfalskning syns omedelbart.
En enskild redan verifierad runda kan inte förfalskas utan att det märks vid omräkning: det avslöjade fröet ger antingen den förpublicerade hashen eller inte. Historiken du ser i gränssnittet är resultatet av redan avslutade, fastställda rundor – inte något som kan ritas om i efterhand utan att hasharna hamnar i konflikt.
Nej. Aviators formel bygger på vanlig SHA-256 (för fröets commit) och SHA-512 (för att omvandla de sammanslagna fröna till multiplikator), utan HMAC och utan nonce i beräkningen. Konstruktioner med HMAC-SHA-512 och nonce förekommer hos vissa andra crashspel på andra motorer – en vanlig förväxling, men inte så Aviator fungerar.
Provably fair kontrollerar rundan efter att den avslutats och fröet avslöjats – ett bevis i efterhand. En prediktor lovar att känna till resultatet före rundan, när bara en irreversibel hash är tillgänglig och andras klientfrön är okända – matematiskt omöjligt. En detaljerad genomgång finns på sidan avslöjandet av prediktorer.
Att läsa formeln är en sak, att se den på en växande multiplikator en helt annan. Demosimulatorn använder exakt den här mekaniken: SHA-256-commit före rundan, fröavslöjande efter kraschen, multiplikator från de första 13 hex-tecknen i SHA-512. Utan pengar och utan registrering.
Viktig ansvarsfriskrivning: simulatorn återger formeln men är inte provably fair i operatörsbemärkelse – fröna genereras av din webbläsare och det finns ingen oberoende tredje part. Det är en pedagogisk demonstration, inte en ersättning för att verifiera en riktig runda.
Samma mekanik live, utan pengar och registrering.
Varför det inte ens teoretiskt går att förutsäga kraschen i förväg.
Ärlig matematik för insatser ovanpå samma provably fair-mekanik.
Mobil åtkomst till Aviator och vad du ska titta på innan installation.
Varför Aviator saknar hjul även om den ofta kallas slot.
JetX, Lucky Jet, Space XY – vem har vilken matematik.

En verifierbar runda är bara halva frågan. Andra halvan är om pengarna når dig efter en vinst: det granskar vi separat, genom uttagstider och verkliga klagomål.
Se recensioner